Ratgeber · Grundlagen
Digitale Souveränität an Schulen
Digitale Souveränität heißt für eine Schule: Sie weiß, wo ihre Daten liegen, wer sie verarbeitet und ob sie den Anbieter wechseln kann. Verantwortlich für die Daten bleibt die Schule, auch wenn eine App sie in ihrem Auftrag verarbeitet.
Was digitale Souveränität bedeutet
Bund, Länder und Kommunen haben sich im IT-Planungsrat auf eine Strategie zur digitalen Souveränität der öffentlichen Verwaltung geeinigt. Sie beschreibt digitale Souveränität als die Fähigkeit von Menschen und Institutionen, ihre Rolle in der digitalen Welt selbstständig, selbstbestimmt und sicher auszuüben.1 Anlass war der Befund, dass die IT der Verwaltung stark und teils kritisch von einzelnen Anbietern abhängt. Damit läuft die Verwaltung Gefahr, die Kontrolle über ihre IT zu verlieren und den Datenschutz nicht mehr sicherstellen zu können.1
Die Strategie verfolgt drei Ziele:1
- Wechselmöglichkeit: Die Verwaltung wählt frei zwischen Lösungen und Anbietern und kann mit vertretbarem Aufwand wechseln.
- Gestaltungsfähigkeit: Sie versteht ihre IT, kann sie bewerten und selbst oder gemeinsam mit anderen weiterentwickeln.
- Einfluss auf Anbieter: Sie setzt ihre Anforderungen an Funktionen, Verträge, Informationssicherheit und Datenschutz bei den Herstellern durch.
Das Gegenteil nennt die Strategie einen Lock-in-Effekt: Aufwand und andere Hürden machen es schwer, zu einem anderen Produkt, Dienst oder Anbieter zu wechseln.1
Was das für Schulen heißt
Die Strategie des IT-Planungsrats ist für die Verwaltung geschrieben.1 Für die Schulen hat die Kultusministerkonferenz 2021 festgehalten, dass Datensicherheit und Datenschutz zu den Führungsaufgaben der Schulleitung gehören.2 Die digitalen Lernumgebungen einer Schule sollen mindestens innerhalb der Schule aufeinander abgestimmt sein, und für die Kommunikation soll die Schule Kanäle verbindlich vereinbaren, die rechtlich sicher sind und den Anforderungen an Datenschutz und Barrierefreiheit genügen.2
Zudem soll der Unterricht Schüler:innen eine mündige, souveräne und aktive Teilhabe an der digitalen Lebens- und Arbeitswelt ermöglichen.2
Offene Standards und Wechselfähigkeit
Für mehr Wechselfähigkeit setzt die Strategie auf modulare Architekturen, offene Standards und Schnittstellen. Dazu kommt mehr Open-Source-Software, deren Quellcode offenliegt, sodass die Verwaltung Pflege und Weiterentwicklung neu ausschreiben kann.1
Anfang November 2026 wurde bekannt, dass Berlin, Bremen, Hamburg, Hessen, Nordrhein-Westfalen und Rheinland-Pfalz einen Rahmenvertrag für eine gemeinsame Bildungsplattform geschlossen haben. Sie beruht auf der Open-Source-Software Nextcloud und bietet Dateiablage, Chat, Videokonferenzen, E-Mail, Kalender und Office-Anwendungen. Die Länder wollen damit ihre Abhängigkeit von großen US-Konzernen verringern.3 Schleswig-Holstein setzt Nextcloud-Lösungen schon seit rund zwei Jahren ein.3
Was das Datenschutzrecht von Schulen verlangt
Für die Daten von Schüler:innen, Lehrkräften und Eltern gelten die Datenschutz-Grundverordnung (DSGVO) und, über eine Öffnungsklausel, die Schulgesetze und Schuldatenschutzregeln der Länder.4 Die Datenschutzaufsichtsbehörden von Bund und Ländern halten fest, dass nur ein Gesetz oder eine Regelung auf gesetzlicher Grundlage eine Lernplattform verpflichtend vorschreiben kann. Fehlt eine solche Regelung, braucht die Schule eine freiwillige Einwilligung.4
Wer verantwortlich ist
Verantwortlich im Sinne der DSGVO ist die Stelle, die über Zwecke und Mittel der Verarbeitung entscheidet, bei einer Lernplattform also die Schule oder die Schulaufsicht. Wo die Daten verarbeitet werden, spielt für diese Frage keine Rolle.4 Lehrkräfte dürfen eine Lernplattform deshalb nur einsetzen, wenn die Schule oder die Schulaufsicht über ihren Einsatz entschieden hat.4
Für Online-Lernplattformen ist nach Einschätzung der Aufsichtsbehörden in aller Regel eine Datenschutz-Folgenabschätzung nötig. Die Schule holt dafür den Rat ihrer Datenschutzbeauftragten ein, bleibt für die Durchführung aber allein verantwortlich.4
Der Vertrag zur Auftragsverarbeitung
Verarbeitet ein externer Anbieter die Daten im Auftrag der Schule, schließt die Schule mit ihm einen Vertrag nach Artikel 28 DSGVO.45 Die DSGVO legt fest, was darin stehen muss, unter anderem:6
- Der Anbieter verarbeitet die Daten nur auf dokumentierte Weisung der Schule.
- Wer bei ihm mit den Daten arbeitet, ist zur Vertraulichkeit verpflichtet.
- Er trifft die technischen und organisatorischen Maßnahmen, die die Sicherheit der Verarbeitung verlangt.
- Weitere Dienstleister setzt er nur mit Genehmigung der Schule ein.
- Nach dem Ende des Auftrags löscht er die Daten oder gibt sie zurück, wie die Schule es bestimmt.
- Er stellt der Schule alle Informationen für Kontrollen zur Verfügung und lässt Überprüfungen zu.
Nach den Aufsichtsbehörden muss die Schule „Herrin der Daten“ bleiben, mit einem Weisungsrecht und vertraglich gesicherten Kontrollrechten. Allgemeine Geschäftsbedingungen des Anbieters sind daran zu messen und gegebenenfalls zu ändern.4 Die Berliner Beauftragte für Datenschutz ergänzt, dass eine Nutzung der Daten zu eigenen Zwecken des Anbieters, etwa für Forschung, vertraglich auszuschließen ist oder eine eigene Einwilligung braucht.5
Daten außerhalb der EU: Schrems II, Datenschutzrahmen und CLOUD Act
Personenbezogene Daten dürfen grundsätzlich nur in ein Land außerhalb der EU übermittelt werden, das ein angemessenes Schutzniveau gewährleistet. Das stellt die EU-Kommission in einem Angemessenheitsbeschluss fest. Fehlt ein solcher Beschluss, braucht es geeignete Garantien, etwa Standardvertragsklauseln.7
Schrems II
Am 16. Juli 2020 hat der Europäische Gerichtshof den damaligen Angemessenheitsbeschluss für die USA, den Privacy Shield, für ungültig erklärt. Die Standardvertragsklauseln blieben gültig.7 Der Gerichtshof verlangte aber, dass das Schutzniveau dem der EU der Sache nach gleichwertig ist, auch mit Blick darauf, wie Behörden des Drittlands auf die Daten zugreifen können.7
Die Berliner Datenschutzaufsicht hatte Schulen schon im April 2020 auf diese Gefahr hingewiesen: Bei Anbietern mit Sitz außerhalb der EU, etwa in den USA, können Behörden auf Daten zugreifen, wie es nach europäischem Recht unzulässig wäre.5
Der Datenschutzrahmen zwischen EU und USA
Am 10. Juli 2023 hat die Kommission einen neuen Angemessenheitsbeschluss erlassen, den EU-US Data Privacy Framework. Seitdem dürfen personenbezogene Daten an Unternehmen in den USA fließen, die an diesem Rahmen teilnehmen.8 Das Gericht der Europäischen Union hat eine Klage dagegen am 3. September 2025 abgewiesen. Es bestätigte, dass die USA beim Erlass des Beschlusses ein angemessenes Schutzniveau gewährleisteten.9 Die Kommission muss den Rahmen fortlaufend überwachen und kann ihn aussetzen, ändern oder aufheben, wenn sich die Rechtslage in den USA ändert.9
Der CLOUD Act
Der US-amerikanische CLOUD Act von 2018 regelt, dass Anbieter unter US-Gerichtsbarkeit Daten in ihrem Besitz, Gewahrsam oder unter ihrer Kontrolle an US-Behörden herausgeben müssen, auch wenn diese Daten außerhalb der USA gespeichert sind.10 Fordern US-Behörden Daten von einem US-Unternehmen an, ist der Speicherort damit unerheblich. Ob das auch für Tochtergesellschaften mit Sitz außerhalb der USA gilt, ist nicht abschließend geklärt.10
Wer eine Schul-App auswählt, fragt deshalb neben dem Standort des Rechenzentrums auch, welchem Recht der Anbieter und seine Dienstleister unterliegen.10
Das Beispiel Microsoft 365
Die Datenschutzkonferenz stellte im November 2022 fest, dass Verantwortliche auf Grundlage der damaligen Vertragsunterlagen nicht nachweisen können, Microsoft 365 datenschutzkonform zu betreiben. Ein Kritikpunkt waren Offenlegungen von Daten, die sich Microsoft vorbehielt, auch mit Blick auf den CLOUD Act und das US-Überwachungsgesetz FISA 702.11 Ihre Arbeitsgruppe betonte außerdem, dass eine Verwendung der Daten zu eigenen Zwecken des Anbieters den Einsatz eines Auftragsverarbeiters im öffentlichen Bereich ausschließt, insbesondere an Schulen.11
Der Hessische Beauftragte für Datenschutz kam im November 2025 nach Verhandlungen mit Microsoft zu einem anderen Ergebnis: Bezogen auf die sieben Kritikpunkte der Datenschutzkonferenz sei ein datenschutzkonformer Betrieb möglich. Er begründet das unter anderem mit dem Datenschutzrahmen zwischen EU und USA und damit, dass Microsoft den weit überwiegenden Teil der Daten im Europäischen Wirtschaftsraum verarbeitet.12 Der Bericht richtet sich an Stellen in Hessen und setzt voraus, dass auch die Verantwortlichen ihre Pflichten erfüllen.12
Zwischen beiden Bewertungen haben sich Verträge und Rechtslage geändert.12 Welche Bewertung für eine Schule maßgeblich ist, klärt sie am besten mit ihren Datenschutzbeauftragten und der Aufsichtsbehörde ihres Landes.
Was Schulen prüfen, bevor sie eine App einführen
Diese Fragen stützen sich auf die Hinweise der Aufsichtsbehörden, die DSGVO und die Strategie des IT-Planungsrats:
- Rechtsgrundlage: Erlaubt das Schulrecht des Landes die Nutzung, oder braucht es eine Einwilligung? Wer nicht einwilligt, darf keine Nachteile haben und bekommt einen anderen Zugang zum Material.45
- Entscheidung: Hat die Schulleitung oder die Schulaufsicht über den Einsatz entschieden, und liegt eine Datenschutz-Folgenabschätzung vor?4
- AV-Vertrag: Hat die Schule ein Weisungsrecht und Kontrollrechte, sind eigene Zwecke des Anbieters ausgeschlossen, und welche weiteren Dienstleister setzt er ein?456
- Datensparsamkeit: Erhebt die App nur Daten, die für den Unterricht nötig sind? Lassen sich Zugänge für Schüler:innen mit einem Pseudonym einrichten, und sehen Lehrkräfte nur die Daten ihrer eigenen Schüler:innen?5
- Löschung: Gibt es ein Löschkonzept, etwa eine automatische Löschung zum Ende des Schuljahres, und was passiert mit den Daten nach dem Ende des Vertrags?56
- Sicherheit: Sind die Verbindungen verschlüsselt, mit TLS 1.2 oder neuer, und sind eingebundene Dienste Dritter geprüft?5
- Drittländer: Wo werden die Daten verarbeitet, gehen Daten in Länder außerhalb der EU, und auf welcher Grundlage? Unterliegt der Anbieter dem Recht der USA?810
- Wechsel: Wie aufwendig wäre ein Wechsel zu einem anderen Anbieter, und nutzt die App offene Standards und Schnittstellen?1
So prüft Ihre Schule studypilot
studypilot entsteht in Röthenbach an der Pegnitz, gleich neben Nürnberg. Ein Team in Deutschland entwickelt es, und es läuft auf Servern in Deutschland. studypilot ist DSGVO-konform.
Ihre Schule bekommt die Unterlagen für den Auftragsverarbeitungsvertrag vor dem Start, damit Ihre Datenschutzbeauftragten studypilot prüfen können. Wie studypilot mit den Daten Ihrer Schule umgeht, steht auf der Seite Datenschutz für Schulen.
Schüler:innen und Lehrkräfte melden sich mit dem Schulkonto an, das sie schon haben, etwa über Eduplaces. Ein weiteres Passwort braucht niemand.
Vorlesen ohne fremden Dienst
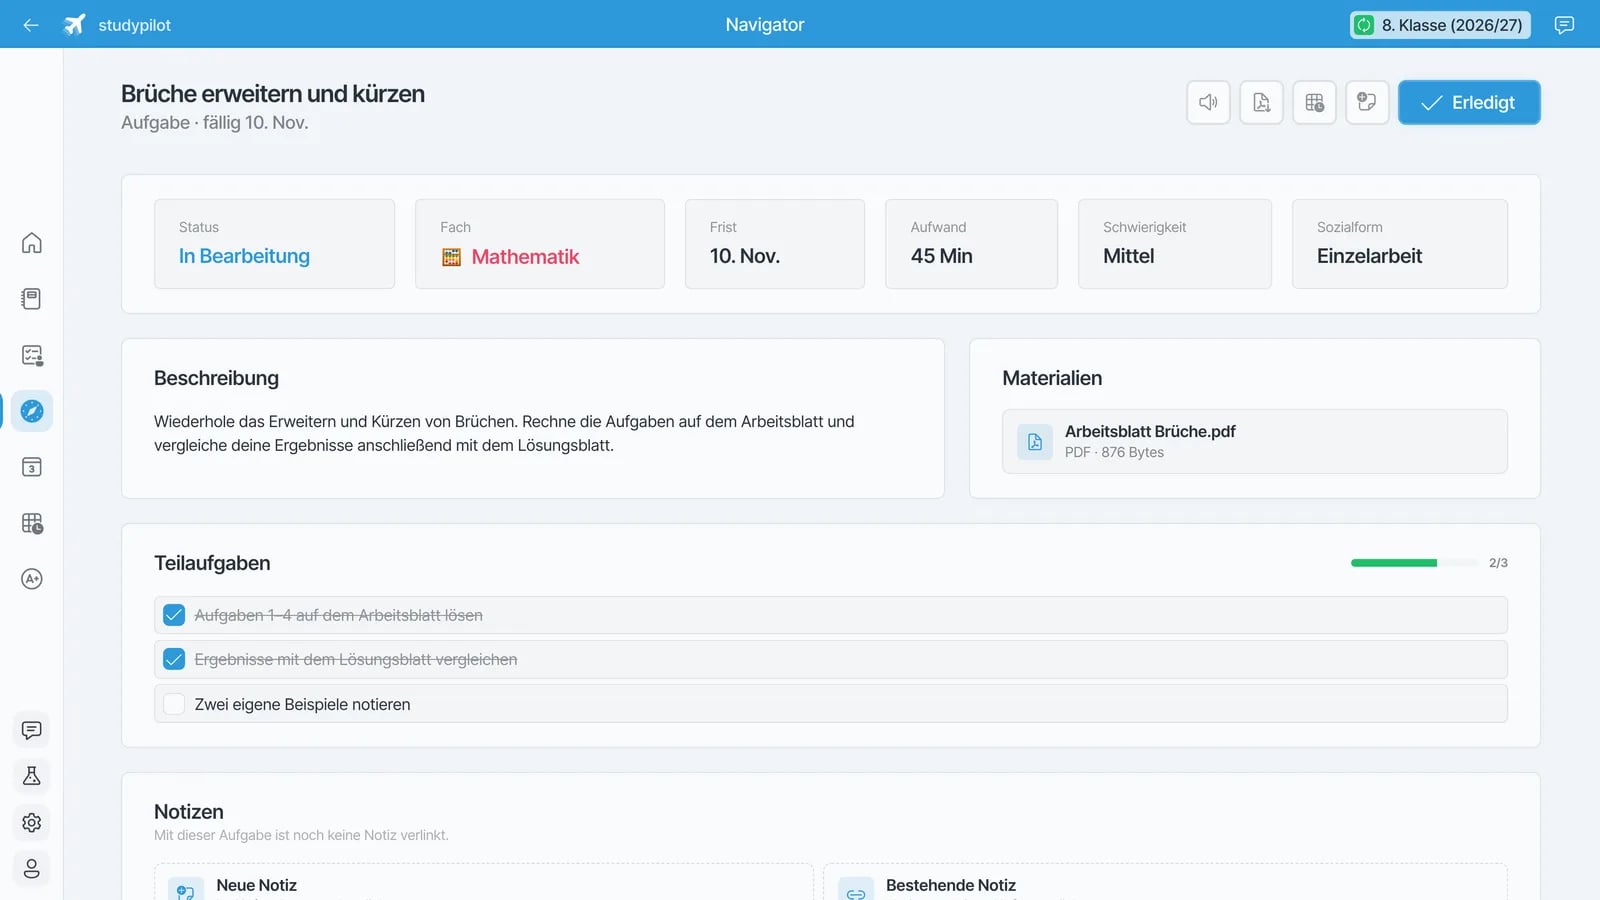
In jeder Aufgabe, die Lehrkräfte mit dem Navigator verteilen, steht ein Knopf zum Vorlesen. Die App liest Titel und Beschreibung der Aufgabe vor, auf Deutsch. Dafür nutzt sie die Sprachausgabe des Geräts; studypilot schickt den Text an keinen externen Dienst.
In drei Schritten zum Start
1Termin vereinbaren
Im Termin zeigen wir Ihnen studypilot und beantworten die Fragen Ihres Schulträgers.
2Unterlagen prüfen
Ihre Datenschutzbeauftragten bekommen die Unterlagen für den Auftragsverarbeitungsvertrag und prüfen studypilot vor dem Start.
3Starten
Sie legen die Fächer zentral an und importieren die Klassenlisten. Danach arbeiten Schüler:innen und Lehrkräfte in derselben App.
Häufige Fragen
Dass sie weiß, wo ihre Daten liegen, wer sie verarbeitet und auf welcher Grundlage, und dass sie den Anbieter mit vertretbarem Aufwand wechseln kann. Der IT-Planungsrat nennt dafür drei Ziele: Wechselmöglichkeit, Gestaltungsfähigkeit und Einfluss auf Anbieter.1
Übermittlungen an US-Unternehmen, die am Datenschutzrahmen zwischen EU und USA teilnehmen, sind seit Juli 2023 erlaubt. Das Gericht der Europäischen Union hat den Rahmen 2025 bestätigt.89 Ob ein bestimmter Dienst an einer Schule zulässig ist, hängt aber auch vom AV-Vertrag und vom Schulrecht des Landes ab.4 Bei Microsoft 365 kamen die Datenschutzkonferenz 2022 und die hessische Aufsicht 2025 zu unterschiedlichen Ergebnissen.1112
Nicht in jedem Fall. Nach dem CLOUD Act müssen Anbieter unter US-Gerichtsbarkeit Daten, die sie kontrollieren, auch dann herausgeben, wenn sie außerhalb der USA gespeichert sind.10
In Deutschland. Auch die Entwicklung von studypilot sitzt in Deutschland.
Ja. Wie studypilot mit den Daten Ihrer Schule umgeht, steht auf der Seite Datenschutz für Schulen.
Ja. Die Unterlagen für den Auftragsverarbeitungsvertrag bekommt Ihre Schule vor dem Start, zur Prüfung durch Ihre Datenschutzbeauftragten.
Ja, zum Beispiel über Eduplaces. Welcher Weg zu Ihrem System passt, klären wir im Termin.
Quellen
Alle 12 Quellen anzeigen, abgerufen am 15.11.2026
- IT-Planungsrat und FITKO (2021): Strategy for strengthening the digital sovereignty of public administration IT, Version 1.0
- Kultusministerkonferenz (2021): Lehren und Lernen in der digitalen Welt: Ergänzung zur Strategie Bildung in der digitalen Welt
- hessenschau.de, Hessischer Rundfunk (2026): Ohne Microsoft und Google: Hessen zieht eigene Plattform für Schulen auf
- Konferenz der unabhängigen Datenschutzaufsichtsbehörden des Bundes und der Länder (2018): Orientierungshilfe der Datenschutzaufsichtsbehörden für Online-Lernplattformen im Schulunterricht
- Berliner Beauftragte für Datenschutz und Informationsfreiheit (2020): Hinweise zum datenschutzkonformen Einsatz von digitalen Lernplattformen durch Schulen
- Europäische Union (2016): Verordnung (EU) 2016/679 (Datenschutz-Grundverordnung), Artikel 28: Auftragsverarbeiter
- Gerichtshof der Europäischen Union (2020): Pressemitteilung Nr. 91/20: Urteil in der Rechtssache C-311/18 (Schrems II)
- Europäische Kommission: EU-US data transfers: EU-US Data Privacy Framework
- Gericht der Europäischen Union (2025): Pressemitteilung Nr. 106/25: Urteil in der Rechtssache T-553/23, Latombe / Kommission
- Wissenschaftliche Dienste des Deutschen Bundestages (2024): Herausgabepflichten von Daten und Informationen an US-amerikanische Sicherheitsbehörden (WD 3 - 3000 - 105/23)
- Datenschutzkonferenz, Arbeitsgruppe Microsoft-Onlinedienste (2022): Zusammenfassung der Bewertung der aktuellen Vereinbarung zur Auftragsverarbeitung
- Der Hessische Beauftragte für Datenschutz und Informationsfreiheit (2025): Bericht zum Einsatz von Microsoft 365